SvrGuard 持續分析主機日誌,用內建規則找出攻擊來源,幾分鐘內寫進系統防火牆封鎖。
為同時照顧多台主機的接案者、小團隊與 NAS 用戶而做。
打開 access log,滿滿的 /wp-login.php、/.env、/phpMyAdmin——你根本沒裝這些東西。這些不是流量,是探測:有人在逐一試探你主機上每一個可能的漏洞入口。
你可以手動查 IP、手動加防火牆規則。但明天又是一批新的 IP,後天又是。這場仗人是打不完的——該讓機器來盯 log。
SvrGuard 的做法很直接:定時掃描系統日誌,分析攻擊的特徵規則,確認是攻擊就寫進防火牆封鎖。
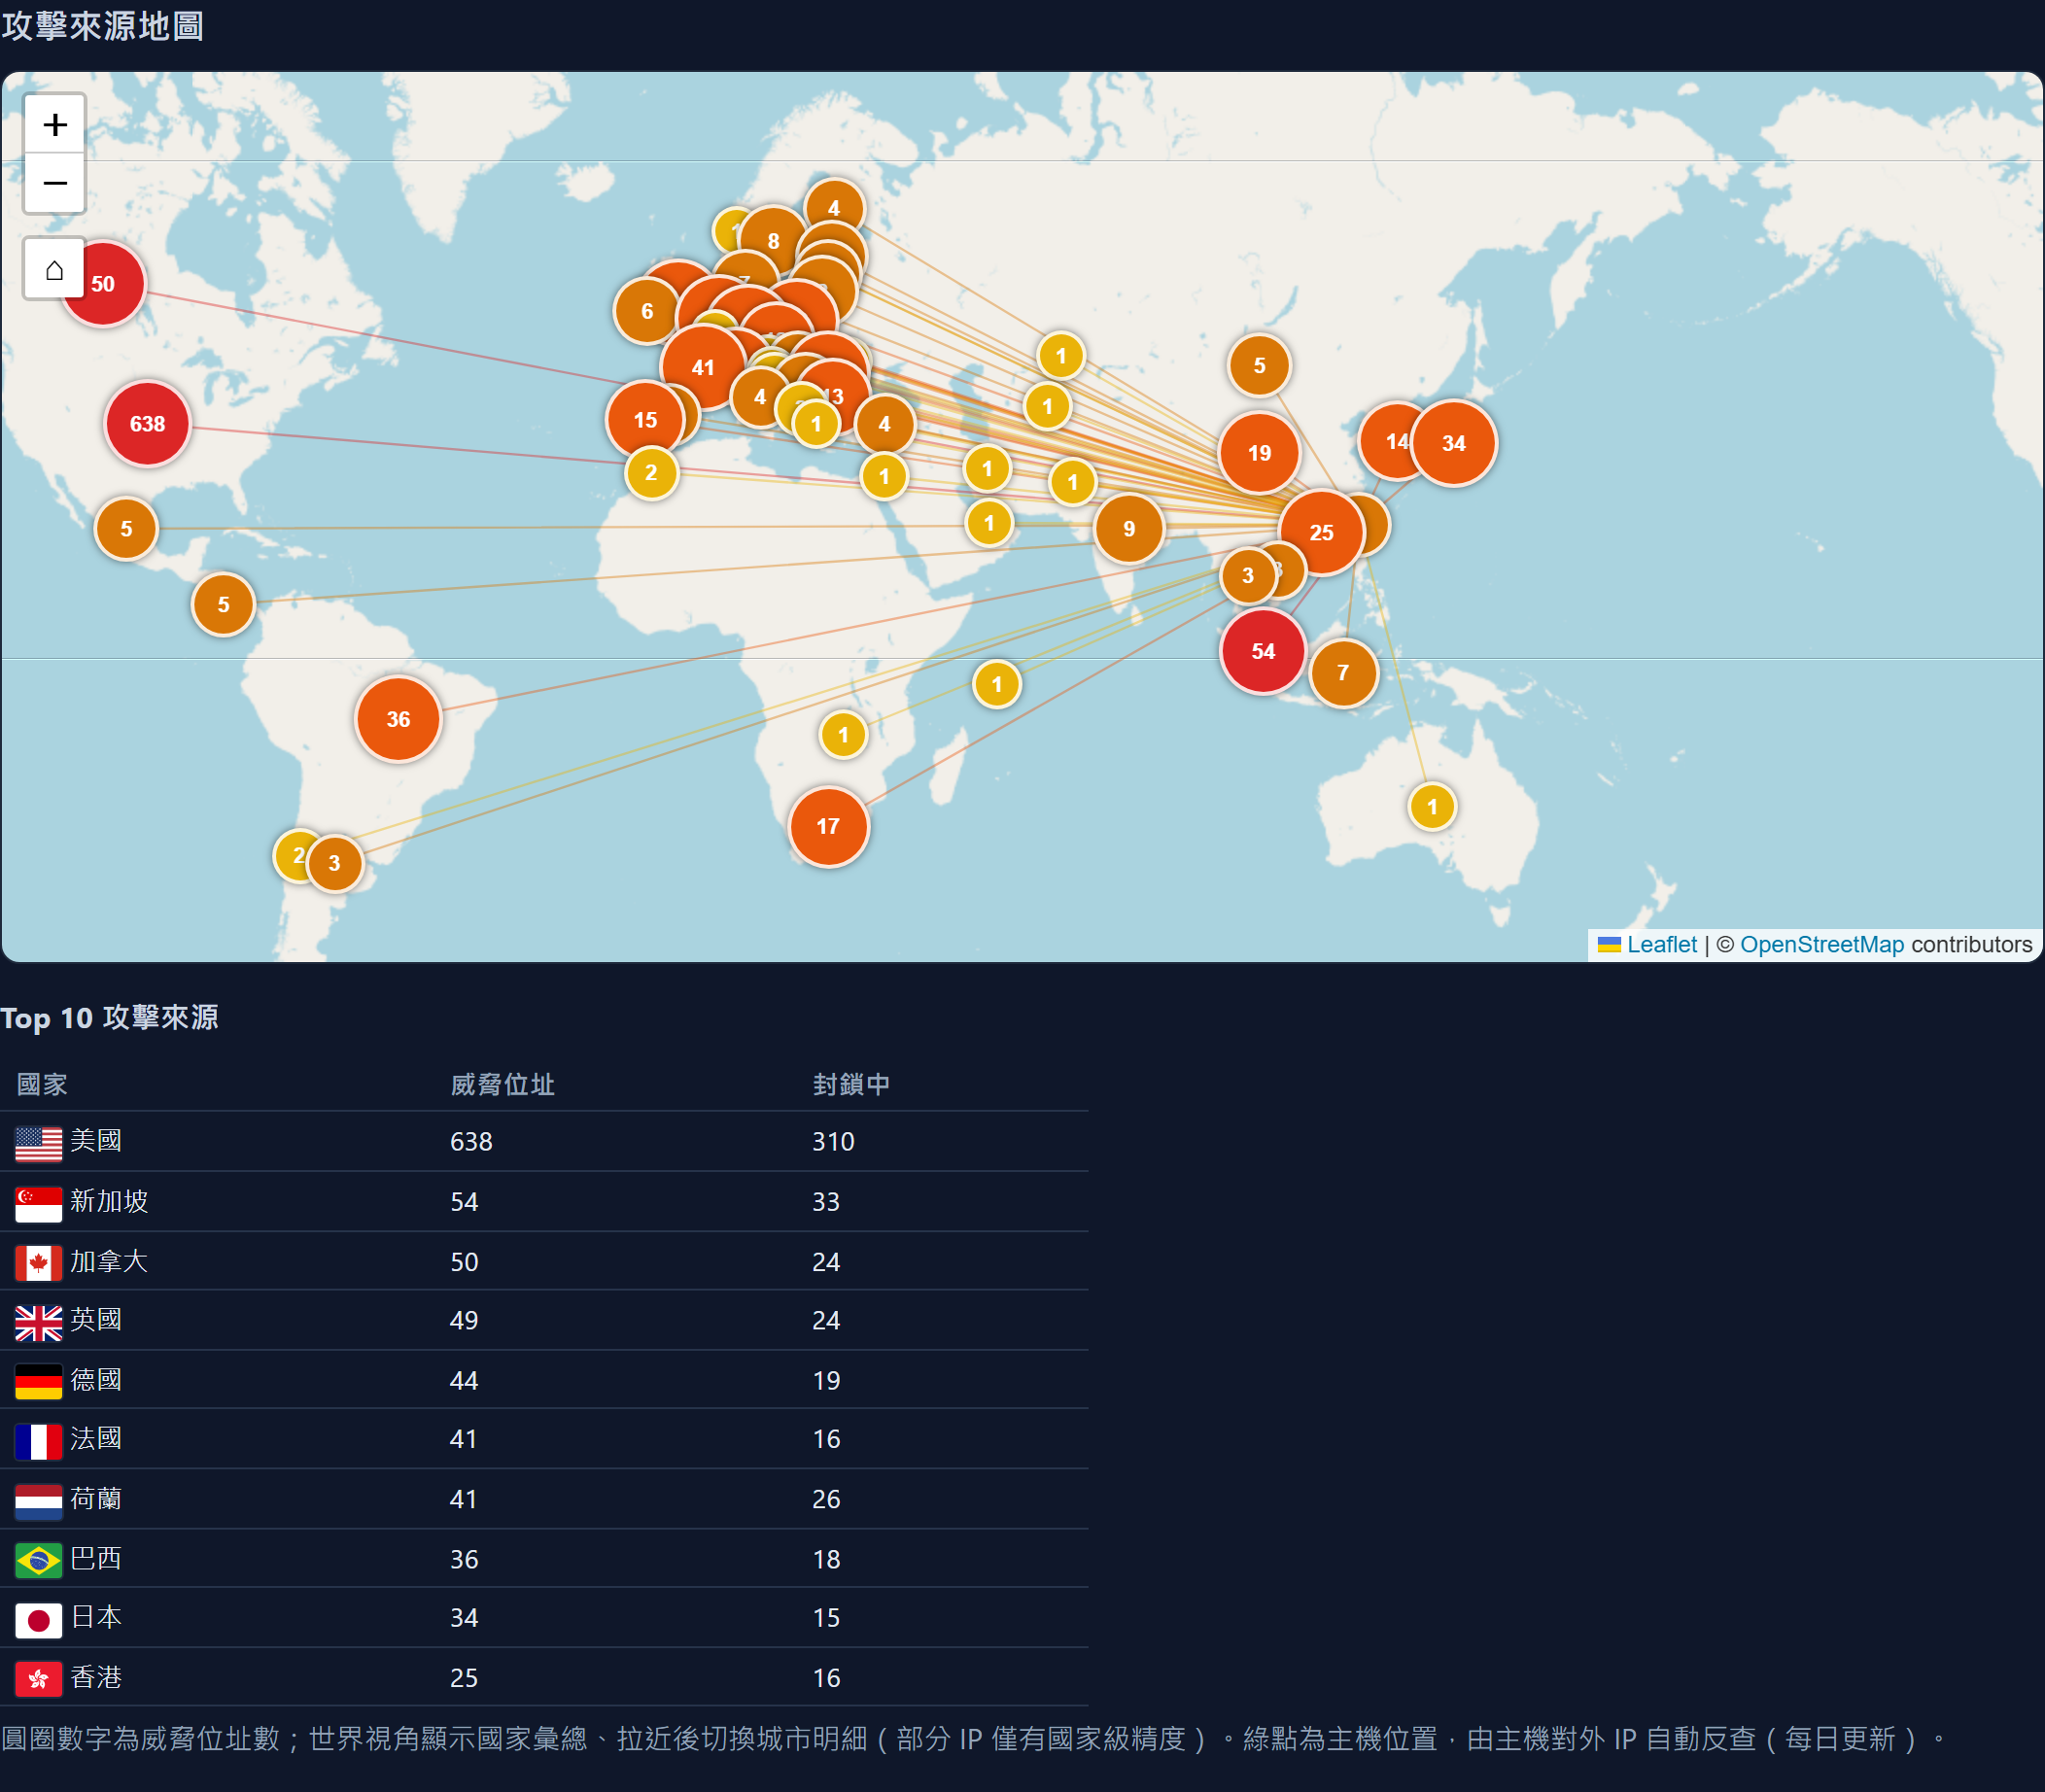
這是一台實際運行中的正式主機的攻擊地圖(截圖於 2026-10-20)——到 2026-10-17 為止的 70 天內,它自己偵測並封鎖了 72 個國家的 4,272 個網路位址。你的主機面對的是同一批人。
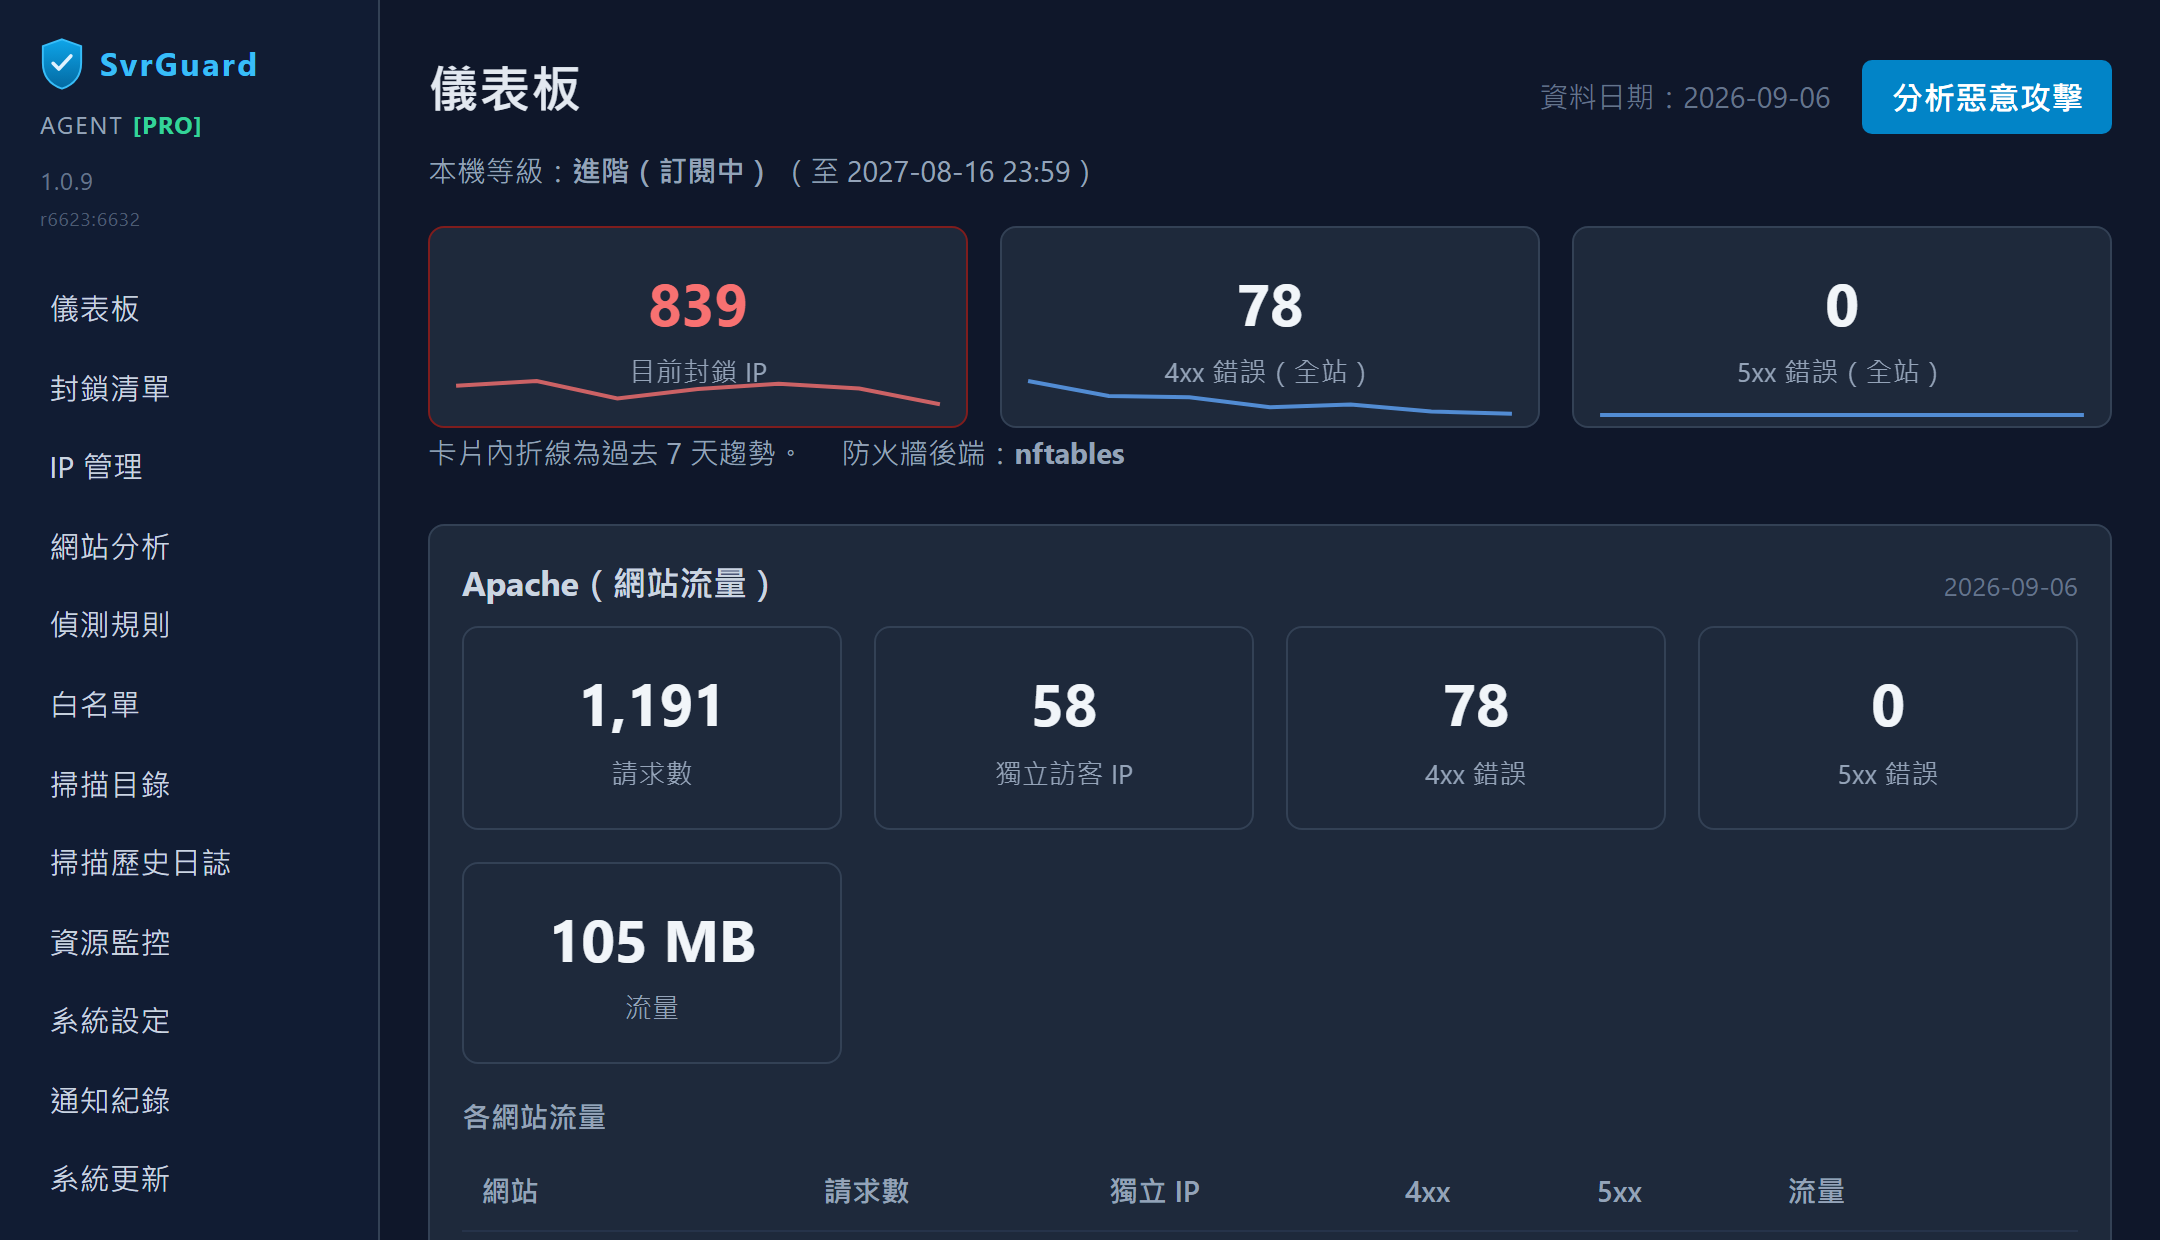
裝上就有 [Free]:偵測、封鎖、本機管理介面、攻擊通知,以及綁定帳號後在 Hub 看自己的機器。
需要更多時,可以再加 [Pro]:威脅位址庫與程式更新自動送達,以及更深入的檢視。
